Domain healthcareplatform.de kaufen?
Wir ziehen mit dem Projekt
healthcareplatform.de um.
Sind Sie am Kauf der Domain
healthcareplatform.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain healthcareplatform.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Zukunft der Pflege im Krankenhaus gestaltenZukunft der Pflege im Krankenhaus gestalten , Die Zukunft der Pflege im Krankenhaus gestalten - mit einem umfassenden Überblick über die aktuellen Herausforderungen in der Pflege aus vielen unterschiedlichen Perspektiven sowie konkrete Handlungsempfehlungen für die weitere Entwicklung der Pflege Die Herausforderungen im Krankenhaus waren seit Jahrzehnten nicht so enorm wie heute. Unsicherheiten sind durch akute Finanznot und eine ungewisse Krankenhausreform mit den Händen greifbar. Doch am Ende werden die Menschen, die weiterhin bereit sind, im Krankenhaus zu arbeiten, die Zukunft mitentscheiden. Die aktuelle Lage der Pflege im Krankenhaus ist bedrohlich. Viele Jahre lang wurde die Pflege als Kostenfaktor im Krankenhaus betrachtet, während die Ärzteschaft als Erlösfaktor definiert wurde. Mit der Auslagerung des Pflegebudgets aus der DRG-Vergütung ist zwar eine Stabilisierung in der Finanzierung erreicht worden. Die generalistische Pflegeausbildung wurde gestartet und die flächendeckende Einführung der PPR 2.0 immerhin beschlossen. Doch das Image der Pflege ist nachhaltig beschädigt und die dringend notwendige weitere Professionsentwicklung kommt kaum voran. Vorurteile, aktuelle Nöte und fehlende strukturelle Grundlagen blockieren eine positive Entwicklung der Pflege im Krankenhaus. Auch in den Augen des Gesetzgebers und in der eingesetzten Regierungskommission für eine Krankenhausreform spielt die Pflege lediglich als schutzbedürftige Berufsgruppe eine untergeordnete Rolle. Aktive Handlungsspotenziale für die Zukunftsgestaltung der stationären Versorgung werden der Pflege politisch kaum zugestanden. Doch gerade jetzt gilt es, die Zukunft der Pflege entscheidend mitzugestalten - in der Politik, in der Berufsvertretung, in den Kliniken und von den Pflegefachpersonen selbst. Die Chancen der Generalistik, Best Practice-Beispiele, internationale Blickwinkel, kreative Konzepte wie Magnetkrankenhäuser und engagierte berufspolitische Standpunkte, praktische Führungs- und Managementideen sowie klare Influencer-Statements in diesem Buch zeigen auf, wie viel Potenzial in der Pflege und damit in der Zukunft der Krankenhäuser stecken kann. Das Buch soll eine Einladung zu einer notwendigen inhaltlichen Debatte sein, die Potenziale der professionellen Pflege zu nutzen. Dies gilt für Krankenhäuser, für Patientinnen und Patienten und nicht zu Letzt für die Menschen, die diesen zukunftssicheren Beruf wählen und ausfüllen möchten. Der Inhalt: ¿ Realitätscheck: Veränderungsdruck im Krankenhaus und in der Pflege ¿ Besonderheiten im Pflegeberuf und Professionsentwicklung ¿ Best Practice in der Pflege und ein Blick über den Tellerrand ¿ Pflegeberuf der Zukunft: Aus- und Weiterbildung, Vergütung und Karriere ¿ Chancen durch Digitalisierung und Ambulantisierung ¿ Chancen durch neues Management und moderne Führung ¿ Chancen durch positives Image und ein starkes Berufsbild , Retuschestifte & Spray > Autopflege & Aufbereitung , Erscheinungsjahr: 20230607, Produktform: Leinen, Titel der Reihe: Gesundheitswesen in der Praxis##, Redaktion: Büchner, Vera Antonia~Engehausen, Roland~Peters, Marie~Schwaiberger, Maria, Seitenzahl/Blattzahl: 766, Keyword: DRG; DRG-Vergütung; Fachkräftemangel; Generalistik; Magnetkrankenhaus; PPR; PPR 2.0; Pflege im Krankenhaus; Pflegebudget; Pflegemanagement; Pflegeroboter; Zukunft der Pflege; stationäre Pflege, Fachschema: Krankenpflege~Pflege / Krankenpflege~Intensivpflege~Krankenpflege / Intensivpflege~Pflege / Intensivpflege~Management / Pflegemanagement~Pflegemanagement, Fachkategorie: Krankenpflege: Grundlagen und Fertigkeiten~Pflegepersonal-Patient-Beziehung~Pflege mit akademischer Ausbildung~Pflegedienste~Krankenpflege: Management und Führung, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Intensivpflege, Seitenanzahl: XVIII, Seitenanzahl: 766, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: medhochzwei Verlag, Verlag: medhochzwei Verlag, Verlag: medhochzwei Verlag GmbH, Länge: 242, Breite: 181, Höhe: 51, Gewicht: 1624, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Resilienz im Gesundheitswesen, Fachbücher von Sachverständigenrat GesundheitDie SARS-CoV-2-Pandemie, der Krieg Russlands gegen die Ukraine, Hochwasser, Waldbrände und Hitzewellen als Folgen des Klimawandels: Viele unterschiedliche Krisen betreffen direkt oder indirekt die gesundheitliche und pflegerische Versorgung in Deutschland. Angesichts solcher Herausforderungen nimmt der Sachverständigenrat Gesundheit in seinem im Januar 2023 erscheinenden Gutachten die Krisenfestigkeit des deutschen Gesundheitssystems in den Blick. Die häufig anzutreffende Wahrnehmung, dass hierzulande alles gut organisiert sei und wir dank eines differenzierten Rettungs- und Gesundheitssystems bestens auch auf unvorhergesehene Entwicklungen vorbereitet seien, erweist sich als trügerisch. Unser Gesundheitssystem ist vielmehr hochkomplex, störanfällig, mangelhaft digitalisiert und schlecht koordiniert. Im Ergebnis ist es auf Krisen – trotz hohen Mitteleinsatzes – nur unzureichend vorbereitet. In seinem neuen Gutachten analysiert der Sachverständigenrat Gesundheit Stärken und Schwächen des deutschen Gesundheitssystems im Hinblick auf aktuelle und kommende Krisen und gibt Empfehlungen, wie dessen Widerstands- und Erneuerungsfähigkeit – seine „Resilienz“ – gestärkt werden kann.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **


Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
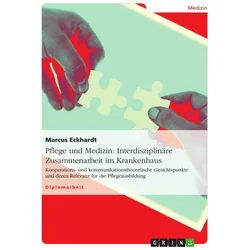
Pflege und Medizin: Interdisziplinäre Zusammenarbeit im Krankenhaus, Fachbücher von Marcus EckhardtDas Fachbuch "Pflege und Medizin: Interdisziplinäre Zusammenarbeit im Krankenhaus" von Marcus Eckhardt behandelt die wesentlichen Aspekte der interdisziplinären Kooperation und Kommunikation im Gesundheitswesen. Es beleuchtet die theoretischen Grundlagen und deren praktische Relevanz für die Pflegeausbildung. Durch die Analyse von Kooperationsmodellen und kommunikationstheoretischen Ansätzen wird ein tieferes Verständnis für die Herausforderungen und Chancen der interdisziplinären Zusammenarbeit im Krankenhaus vermittelt. Das Buch richtet sich an Fachkräfte aus dem Bereich Pflege und Medizin sowie an Studierende, die sich mit den dynamischen Prozessen im Gesundheitswesen auseinandersetzen möchten. Es bietet wertvolle Einblicke in die Notwendigkeit einer effektiven Kommunikation und Zusammenarbeit zwischen verschiedenen Disziplinen, um die Qualität der Patientenversorgung zu verbessern.47,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
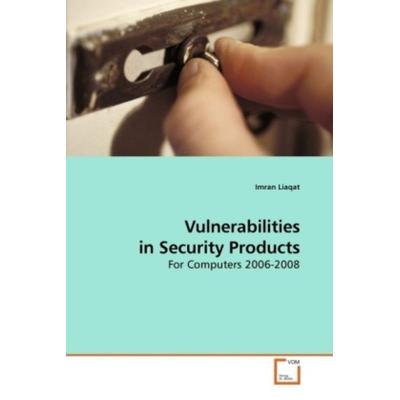
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zukunft der Pflege im Krankenhaus gestaltenZukunft der Pflege im Krankenhaus gestalten , Die Zukunft der Pflege im Krankenhaus gestalten - mit einem umfassenden Überblick über die aktuellen Herausforderungen in der Pflege aus vielen unterschiedlichen Perspektiven sowie konkrete Handlungsempfehlungen für die weitere Entwicklung der Pflege Die Herausforderungen im Krankenhaus waren seit Jahrzehnten nicht so enorm wie heute. Unsicherheiten sind durch akute Finanznot und eine ungewisse Krankenhausreform mit den Händen greifbar. Doch am Ende werden die Menschen, die weiterhin bereit sind, im Krankenhaus zu arbeiten, die Zukunft mitentscheiden. Die aktuelle Lage der Pflege im Krankenhaus ist bedrohlich. Viele Jahre lang wurde die Pflege als Kostenfaktor im Krankenhaus betrachtet, während die Ärzteschaft als Erlösfaktor definiert wurde. Mit der Auslagerung des Pflegebudgets aus der DRG-Vergütung ist zwar eine Stabilisierung in der Finanzierung erreicht worden. Die generalistische Pflegeausbildung wurde gestartet und die flächendeckende Einführung der PPR 2.0 immerhin beschlossen. Doch das Image der Pflege ist nachhaltig beschädigt und die dringend notwendige weitere Professionsentwicklung kommt kaum voran. Vorurteile, aktuelle Nöte und fehlende strukturelle Grundlagen blockieren eine positive Entwicklung der Pflege im Krankenhaus. Auch in den Augen des Gesetzgebers und in der eingesetzten Regierungskommission für eine Krankenhausreform spielt die Pflege lediglich als schutzbedürftige Berufsgruppe eine untergeordnete Rolle. Aktive Handlungsspotenziale für die Zukunftsgestaltung der stationären Versorgung werden der Pflege politisch kaum zugestanden. Doch gerade jetzt gilt es, die Zukunft der Pflege entscheidend mitzugestalten - in der Politik, in der Berufsvertretung, in den Kliniken und von den Pflegefachpersonen selbst. Die Chancen der Generalistik, Best Practice-Beispiele, internationale Blickwinkel, kreative Konzepte wie Magnetkrankenhäuser und engagierte berufspolitische Standpunkte, praktische Führungs- und Managementideen sowie klare Influencer-Statements in diesem Buch zeigen auf, wie viel Potenzial in der Pflege und damit in der Zukunft der Krankenhäuser stecken kann. Das Buch soll eine Einladung zu einer notwendigen inhaltlichen Debatte sein, die Potenziale der professionellen Pflege zu nutzen. Dies gilt für Krankenhäuser, für Patientinnen und Patienten und nicht zu Letzt für die Menschen, die diesen zukunftssicheren Beruf wählen und ausfüllen möchten. Der Inhalt: ¿ Realitätscheck: Veränderungsdruck im Krankenhaus und in der Pflege ¿ Besonderheiten im Pflegeberuf und Professionsentwicklung ¿ Best Practice in der Pflege und ein Blick über den Tellerrand ¿ Pflegeberuf der Zukunft: Aus- und Weiterbildung, Vergütung und Karriere ¿ Chancen durch Digitalisierung und Ambulantisierung ¿ Chancen durch neues Management und moderne Führung ¿ Chancen durch positives Image und ein starkes Berufsbild , Retuschestifte & Spray > Autopflege & Aufbereitung , Erscheinungsjahr: 20230607, Produktform: Leinen, Titel der Reihe: Gesundheitswesen in der Praxis##, Redaktion: Büchner, Vera Antonia~Engehausen, Roland~Peters, Marie~Schwaiberger, Maria, Seitenzahl/Blattzahl: 766, Keyword: DRG; DRG-Vergütung; Fachkräftemangel; Generalistik; Magnetkrankenhaus; PPR; PPR 2.0; Pflege im Krankenhaus; Pflegebudget; Pflegemanagement; Pflegeroboter; Zukunft der Pflege; stationäre Pflege, Fachschema: Krankenpflege~Pflege / Krankenpflege~Intensivpflege~Krankenpflege / Intensivpflege~Pflege / Intensivpflege~Management / Pflegemanagement~Pflegemanagement, Fachkategorie: Krankenpflege: Grundlagen und Fertigkeiten~Pflegepersonal-Patient-Beziehung~Pflege mit akademischer Ausbildung~Pflegedienste~Krankenpflege: Management und Führung, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Intensivpflege, Seitenanzahl: XVIII, Seitenanzahl: 766, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: medhochzwei Verlag, Verlag: medhochzwei Verlag, Verlag: medhochzwei Verlag GmbH, Länge: 242, Breite: 181, Höhe: 51, Gewicht: 1624, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Resilienz im Gesundheitswesen, Fachbücher von Sachverständigenrat GesundheitDie SARS-CoV-2-Pandemie, der Krieg Russlands gegen die Ukraine, Hochwasser, Waldbrände und Hitzewellen als Folgen des Klimawandels: Viele unterschiedliche Krisen betreffen direkt oder indirekt die gesundheitliche und pflegerische Versorgung in Deutschland. Angesichts solcher Herausforderungen nimmt der Sachverständigenrat Gesundheit in seinem im Januar 2023 erscheinenden Gutachten die Krisenfestigkeit des deutschen Gesundheitssystems in den Blick. Die häufig anzutreffende Wahrnehmung, dass hierzulande alles gut organisiert sei und wir dank eines differenzierten Rettungs- und Gesundheitssystems bestens auch auf unvorhergesehene Entwicklungen vorbereitet seien, erweist sich als trügerisch. Unser Gesundheitssystem ist vielmehr hochkomplex, störanfällig, mangelhaft digitalisiert und schlecht koordiniert. Im Ergebnis ist es auf Krisen – trotz hohen Mitteleinsatzes – nur unzureichend vorbereitet. In seinem neuen Gutachten analysiert der Sachverständigenrat Gesundheit Stärken und Schwächen des deutschen Gesundheitssystems im Hinblick auf aktuelle und kommende Krisen und gibt Empfehlungen, wie dessen Widerstands- und Erneuerungsfähigkeit – seine „Resilienz“ – gestärkt werden kann.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kooperation und Kommunikation im Krankenhaus: Die interdisziplinäre Zusammenarbeit von stationärer Pflege und Medizin, Taschenbuch von MarcusKooperation Und Kommunikation Im Krankenhaus: Die Interdisziplinäre Zusammenarbeit Von Stationärer Pflege Und Medizin, Taschenbuch Von Marcus Eckhardt, Diplomica Verlag Gmbh, 978-3-95850-997-9, Seitenanzahl: 12444,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Empirische Bildungsforschung in Medizin, Gesundheit und Pflege, Taschenbuch von , Transcript, 978-3-8376-7987-8Empirische Bildungsforschung In Medizin, Gesundheit Und Pflege, Taschenbuch Von, Transcript, 978-3-8376-7987-8, Seitenanzahl: 24049,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.